Un mardi matin, en ouvrant une session sur un poste partagé, j’ai vu à quel point un accès mal maîtrisé peut devenir un point faible banal et pourtant décisif. Un identifiant trop large, un mot de passe réutilisé, un compte oublié : la faille tient parfois à peu de choses. Sécuriser les accès aux systèmes informatiques consiste à réduire ces risques, avec une authentification renforcée, un contrôle précis des droits, une surveillance attentive et des règles de gestion nettes. Voici les repères essentiels, puis les méthodes et pratiques à appliquer au quotidien.
Repères factuels sourcés
Title: Sécurité des Systèmes d'Information : Protégez vos Accès (source).
Protéger vos accès (source).
L'essentiel
- La sécurisation des accès est cruciale pour protéger les systèmes informatiques
- L’authentification forte et le contrôle des privilèges réduisent significativement les risques
- Une politique claire et la sensibilisation des utilisateurs renforcent la sécurité globale
Pourquoi sécuriser l'accès aux systèmes informatiques est crucial
Les accès sont souvent la première porte d’entrée vers un système d’information. Un compte utilisateur compromis, un mot de passe trop faible ou un droit trop large peuvent suffire à exposer des données, perturber un service ou préparer un mouvement latéral dans le réseau. Quand les comptes se multiplient, que les usages distants se banalisent et que les applications se connectent entre elles, la gestion des accès devient un sujet central de sécurité informatique.
Le risque n’est pas seulement technique. Une intrusion peut affecter la continuité d’activité, retarder des opérations internes et fragiliser la confiance des clients ou des partenaires. Quand les accès ne sont pas maîtrisés, l’incident peut aussi se propager à des ressources qui n’étaient pas visées au départ. C’est pourquoi la sécurisation des accès ne se limite pas à un réglage : elle structure la protection globale du système.
La question touche aussi la conformité RGPD et, plus largement, les exigences de protection des données. Les droits d’accès doivent rester cohérents avec les fonctions réelles des utilisateurs, et les systèmes doivent permettre de limiter l’exposition des informations sensibles. Dans de nombreuses organisations, cette logique rejoint les principes attendus par des référentiels comme ISO 27001, sans qu’il soit nécessaire de complexifier l’architecture : il faut appliquer des règles de gestion accès claires, documentées et révisées.
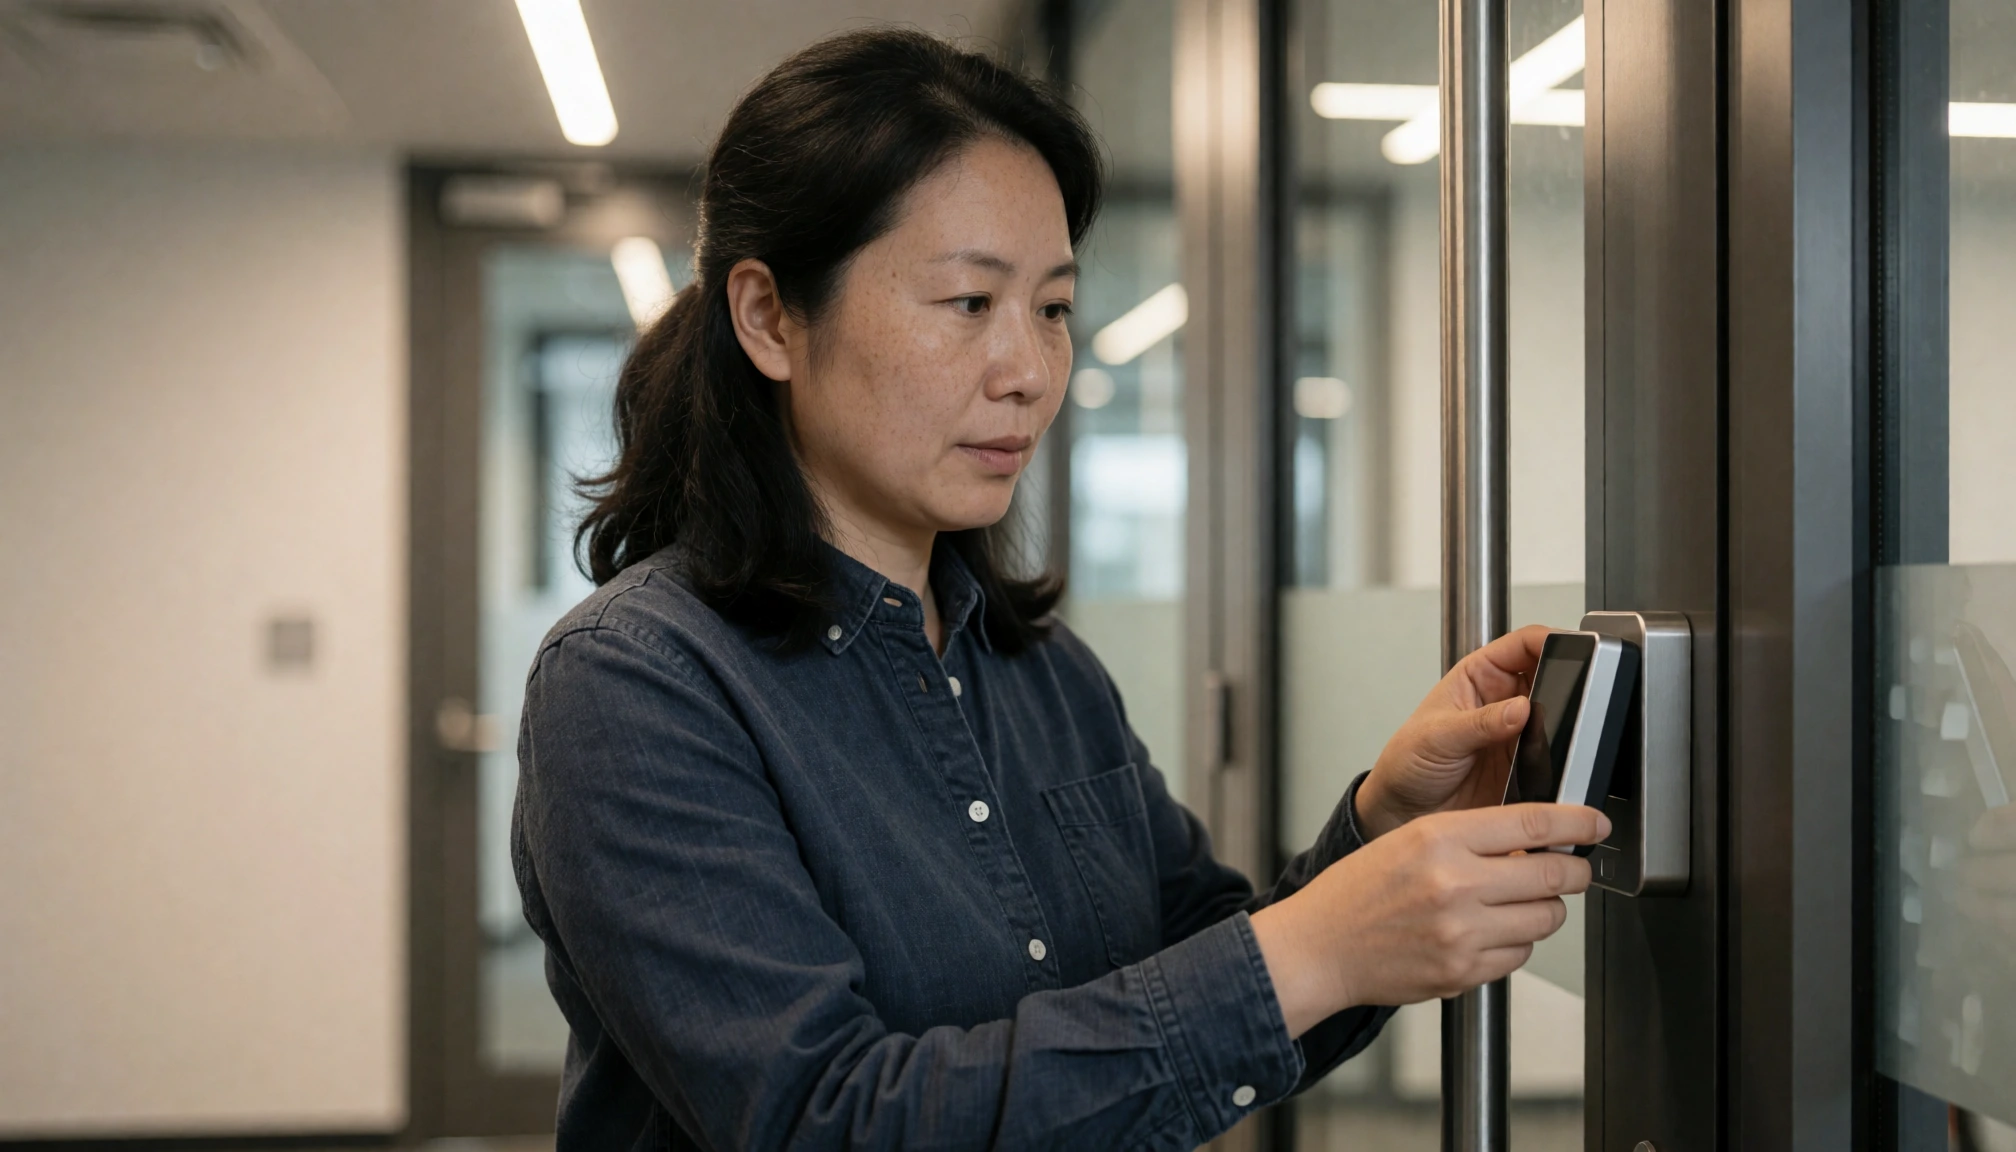
Un point d’entrée à forte valeur : un accès système n’est pas un détail administratif. Il concentre des privilèges, des identités et parfois des accès à des applications métier, à des bases de données ou à des fonctions d’administration. Plus ces accès sont nombreux, plus la surface d’attaque augmente. La priorité consiste donc à réduire ce qui est accordé, à tracer ce qui est utilisé et à retirer rapidement ce qui n’a plus de raison d’être.
Dans la pratique, une bonne sécurité informatique commence souvent par des questions simples : qui accède à quoi, depuis quel équipement, avec quel niveau de privilège, et pendant combien de temps ? Ces réponses permettent de construire une politique de contrôle d’accès cohérente avec le risque réel.
Les principales méthodes pour sécuriser les accès
La sécurisation des accès repose sur une approche combinée. Il ne suffit pas de demander un mot de passe plus complexe. Il faut associer identification, authentification, gestion des droits, surveillance et contrôle des comptes sensibles. Le protocole ci-dessous donne une trame opérationnelle, puis les leviers techniques complètent l’ensemble.
Protocole étape par étape pour sécuriser l'accès aux systèmes informatiques
- Identification des utilisateurs
- Mettre en place un système d'identifiants uniques pour chaque utilisateur.
- Veiller à utiliser des formats standard adaptés à l'organisation (login, email professionnel).
- Authentification forte
- Appliquer une authentification multi-facteurs (MFA) combinant au moins deux facteurs parmi : mot de passe, token, biométrie.
- Contrôle des droits d'accès
- Définir des profils d'accès basés sur le principe du moindre privilège.
- Réaliser des revues régulières des droits attribués.
- Surveillance des connexions
- Mettre en place des journaux d'audit pour tracer toutes les tentatives d'accès.
- Détecter et alerter les accès suspects ou inhabituels.
- Gestion des accès temporaires ou exceptionnels
- Utiliser des mécanismes pour attribuer des accès à durée limitée.
- Documenter et valider toute demande d'accès exceptionnel.
- Sensibilisation et formation des utilisateurs
- Former les utilisateurs sur l'importance de la sécurité des accès.
- Communiquer régulièrement sur les bonnes pratiques et les risques.
- Maintenance et mise à jour des systèmes
- Assurer la mise à jour régulière des solutions d'authentification et des logiciels associés.
- Tester périodiquement la robustesse des mécanismes déployés.
L’authentification forte est l’un des moyens les plus efficaces pour réduire le risque lié à la compromission d’un secret d’accès. Une MFA combine au moins deux éléments distincts, ce qui complique l’usage frauduleux d’un compte. Selon le contexte, cela peut prendre la forme d’un mot de passe associé à un token, d’un code à usage unique ou d’un facteur biométrique. Le point clé n’est pas le vocabulaire technique, mais la séparation des preuves d’identité.
La gestion des identités et des droits, souvent désignée par IAM, sert à attribuer les bons accès aux bonnes personnes, au bon moment. Elle devient particulièrement utile quand les effectifs changent, quand des prestataires interviennent, ou quand plusieurs applications doivent partager les mêmes identités de référence. Sans cadre IAM, les droits finissent souvent par s’accumuler.
Le principe du moindre privilège reste une règle simple et décisive. Un utilisateur n’a besoin que des droits strictement nécessaires à sa mission. En réduisant les privilèges, on limite les erreurs, les abus involontaires et l’impact d’un compte compromis. Cette logique vaut aussi pour les comptes techniques et les comptes d’administration, qui doivent faire l’objet d’un contrôle plus strict encore.
La segmentation complète cette approche en limitant la circulation d’un accès d’une zone à l’autre. Dans un réseau bien découpé, un incident localisé n’entraîne pas automatiquement l’ensemble du système. La surveillance des accès, via les journaux et les alertes, ajoute une couche de détection utile pour repérer des comportements inhabituels : heure de connexion atypique, volume d’essais anormal, enchaînement d’actions incohérent.
Les accès à privilèges demandent enfin un traitement spécifique. Un compte d’administration peut modifier des paramètres essentiels, accéder à des données sensibles ou contourner certains contrôles. Il est donc pertinent de les isoler, de les justifier, de les revoir régulièrement et de les surveiller avec une attention renforcée. Les solutions PAM répondent à ce besoin quand l’organisation a atteint un niveau de complexité suffisant.
Bonnes pratiques et outils pour renforcer la sécurité des accès
Au quotidien, la sécurité des accès dépend autant des règles que de leur application. Une politique de gestion des accès claire fixe les responsabilités : qui valide, qui attribue, qui révoque, qui contrôle. Cette formalisation évite les zones grises, en particulier lors des arrivées, des mobilités internes et des départs.
Il est utile de documenter les procédures d’attribution et de révocation. Sans procédure stable, les droits temporaires ont tendance à durer, les accès anciens à subsister et les exceptions à devenir habituelles. Un circuit simple, connu des équipes, limite ces dérives. Pour les environnements complexes, il est judicieux de s’appuyer sur des solutions IAM et PAM adaptées à la taille de l’entreprise et au niveau de sensibilité des accès.
La sensibilisation des utilisateurs reste indispensable. Beaucoup d’incidents commencent par un comportement à risque : mot de passe partagé, validation trop rapide d’une demande suspecte, oubli de verrouiller une session. Une formation régulière aide à reconnaître ces situations et à adopter des réflexes plus sûrs. Elle doit être concrète, courte et directement liée aux usages réels.
Les audits réguliers complètent l’ensemble. Ils permettent de vérifier si les droits accordés correspondent encore aux besoins, si les comptes actifs sont légitimes et si les accès temporaires ont bien été retirés. Dans un cadre opérationnel, il est préférable d’auditer peu mais régulièrement, avec des critères simples et des corrections suivies.
Checklist pour sécuriser les accès aux systèmes informatiques
- [ ] Chaque utilisateur dispose d'un identifiant unique et non partagé.
- [ ] Les mots de passe respectent une politique stricte (longueur, complexité, renouvellement).
- [ ] L'authentification à facteurs multiples est déployée sur tous les accès sensibles.
- [ ] Les droits d'accès sont attribués selon le principe du moindre privilège.
- [ ] Un processus formalisé existe pour demander, attribuer et révoquer les accès.
- [ ] Les accès temporaires sont limités dans le temps et suivent une procédure validée.
- [ ] Les connexions sont tracées dans des journaux consultables et conservés selon la politique interne.
- [ ] Des alertes sont configurées pour détecter les tentatives d'accès anormales.
- [ ] Des audits réguliers sont réalisés pour vérifier la conformité des accès.
- [ ] Les utilisateurs suivent des formations régulières sur la sécurité des accès.
- [ ] Les logiciels d'authentification et les systèmes sont mis à jour régulièrement.
- [ ] Une politique de gestion des incidents est définie pour répondre à toute compromission.
Les outils ne remplacent pas la gouvernance, mais ils la rendent applicable. Un bon dispositif combine automatisation, séparation des rôles et contrôle humain. C’est cet ensemble qui évite que la sécurité des accès ne reste théorique.
À retenir
- • Identifiants uniques : ils simplifient le contrôle et évitent les partages risqués.
- • MFA et moindre privilège : ils réduisent l’impact d’un compte compromis.
- • Journaux et alertes : ils facilitent la détection rapide des comportements anormaux.
- • Politique claire : elle encadre l’attribution, la révocation et la revue des droits.
- • Sensibilisation régulière : elle ancre les bons réflexes dans les usages quotidiens.